Ciberataques a neveras y amenazas de bomba sacuden Europa en plena sospecha de guerra híbrida
Una serie de manipulaciones remotas de sistemas de refrigeración en supermercados y un banco de sangre franceses, junto a falsas amenazas de bomba que obligaron a desviar cerca de cincuenta vuelos, reavivan el debate sobre una posible campaña híbrida contra Europa.
Por Marcos Esteban
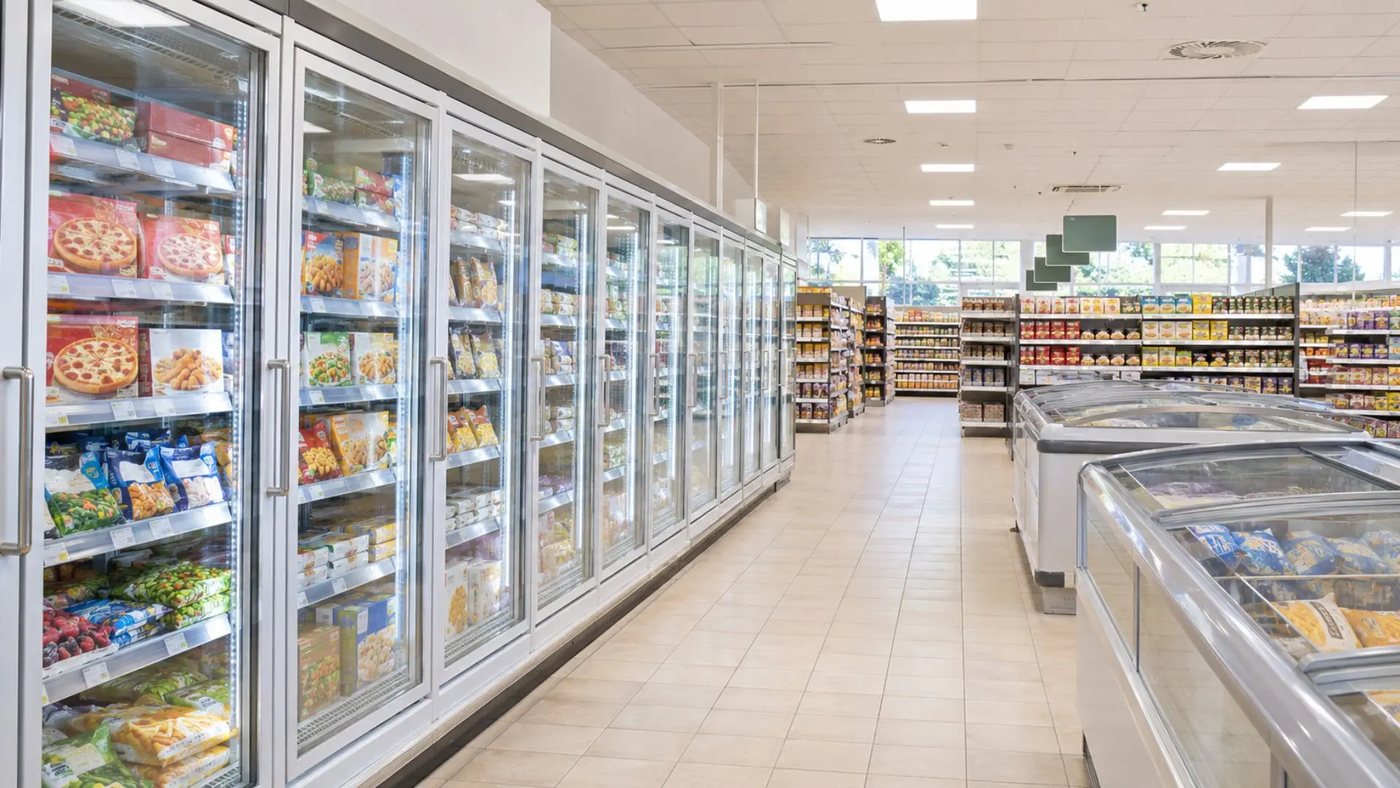
Una oleada de ciberataques contra sistemas de refrigeración ha golpeado supermercados de Francia y, dos semanas después, de otros seis países europeos, mientras una serie de amenazas de bomba ha obligado esta semana a desviar alrededor de cincuenta vuelos. Ni las autorías reivindicadas ni las pruebas disponibles permiten, por ahora, afirmar que ambos episodios formen parte de una misma operación coordinada, pero el patrón ha encendido las alarmas en las capitales europeas.
El primer episodio se produjo el 12 de octubre, cuando más de 13.000 supermercados franceses vieron cómo sus equipos de refrigeración pasaban de enfriar a descongelar de forma remota. Según las notas disponibles, el ataque explotó sistemas accesibles desde internet que mantenían credenciales por defecto, una vulnerabilidad básica que facilitó la manipulación a gran escala. Dos semanas más tarde, una segunda oleada afectó a establecimientos de alrededor de seis países europeos, entre ellos Bélgica, Luxemburgo, Suecia, Países Bajos, Irlanda, Finlandia, Italia y Rumanía.
El caso más preocupante, según la información recogida, fue el intento de sabotear el sistema de enfriamiento de un banco de sangre en Francia. La temperatura objetivo se habría alterado de los -30 grados centígrados previstos a los 100 grados, una manipulación que podría haber destruido las reservas. El ataque fue detectado a tiempo y se conservaron las reservas de plasma y sangre. En el ámbito de las infraestructuras, el hackeo de equipos de la firma Danfoss, al que también se vinculan dispositivos de Copeland, inicialmente pareció un intento de extorsión.
Paralelamente, las amenazas de bomba de esta semana han tenido un impacto considerable en el tráfico aéreo. Unos cincuenta vuelos fueron desviados tras recibir avisos de explosivos, y algunos medios de comunicación europeos evacuaron a sus plantillas por causas similares. Los expertos consultados señalan que el procedimiento se asemeja al llamado swatting, en el que se hacen denuncias falsas para provocar una respuesta policial masiva, y que los mensajes se enviaron desde correos de un solo uso y redes privadas virtuales que dificultan su rastreo.
En cuanto a las autorías, los grupos de hackers Noname057 y Z-Pentest reivindicaron los ataques a las neveras, mientras que un colectivo que se identifica como «Estado masculino» se atribuyó las amenazas de bomba. Sin embargo, las notas subrayan que reclamar la autoría no confirma la implicación real de esos grupos. Los expertos son prudentes: se barajan hacktivistas o una campaña híbrida patrocinada por algún Estado, pero no existen todavía pruebas concluyentes de que los episodios estén coordinados.
El ministro de Asuntos Exteriores español, José Manuel Albares, ha calificado lo ocurrido de agresión híbrida y ha asegurado que los responsables acabarán siendo identificados. La OTAN define las amenazas híbridas como aquellas que abarcan múltiples dominios, combinando herramientas militares, cibernéticas, económicas y de desinformación, y que buscan desestabilizar sin llegar a un conflicto abierto.
Los especialistas insisten en que los sectores atacados, como la aviación o la alimentación, no son estrictamente críticos, pero sí esenciales para el funcionamiento diario de la sociedad. Por ello reclaman una coordinación más rápida en la Unión Europea. España, por su parte, llega con retraso a la aplicación de la directiva NIS2 sobre ciberseguridad, con una demora de dos años, un dato que los expertos citan como un punto débil ante este tipo de amenazas.
Fuente: 20minutos.es
5